


Voz A
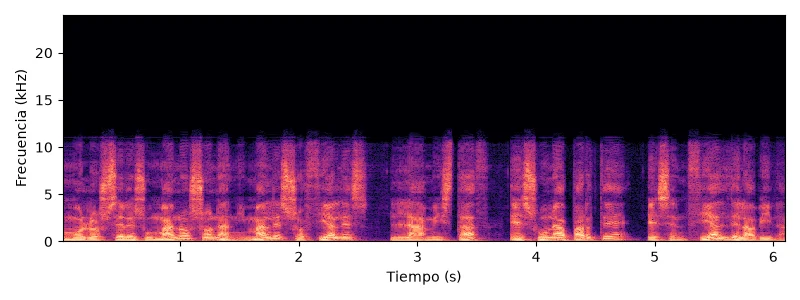
techo ≈ 11 kHz
Semillero Sapientiam · ETITC
Formación en ciberseguridad del Semillero de Investigación en Seguridad Informática
Exponen Jair Yara y Joseph Rhomandt. Socialización del 11 de noviembre de 2026.
Sapientiam
≈ 60
 4 sesiones
 5 encuentros en total
Phishing, identidad digital y desconocidos en redes y videojuegos, con ejemplos de su mundo: Roblox, Free Fire, TikTok, WhatsApp
La lección que más nos importa
Lo que aprende una niña llega a toda su casa. Por eso formarlas y darles consejos pesa el doble.
Llévalo a casa: tres ajustes en familia
Sapientiam
Auditoría de la plataforma Enlace Digital (Virtual Aprende), septiembre y octubre de 2026
Cada punto es una de las 4 857 cuentas que tenía la plataforma.
de 4 857 cuentas eran de bots
Hoy: 14 cuentas, cada una con nombre y rolalertas de seguridad conocidas
 Drupal 11.0.1 sin soporte → 11.4.10
cuentas de antiguos administradores con todos los permisos
Estaban bloqueadas, pero bastaba desbloquearlascopias de seguridad o historial de cambios
 Hoy: copia en Docker y repositorio con 108 commits
Un equipo técnico también tenía fallos. La seguridad se sostiene con hábitos.
Fuente: Informe de seguimiento del segundo corte, 23-10-2026
Sapientiam
Eje D: defensas
Las dos dicen la misma frase. Una es una persona; la otra la generó una IA. Escúchalas con audífonos o fíjate en su espectrograma.
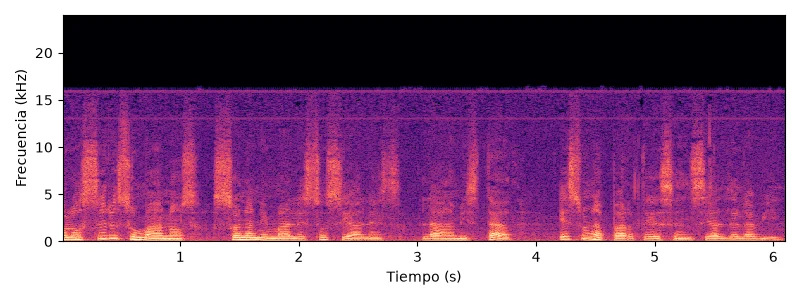
La sacó un modelo que trabaja a 22 050 Hz, y ese modelo no produce nada por encima de unos 11 kHz. La voz humana llega a 16,4 kHz.
Por teléfono, en cambio, las dos llegan cortadas en 4 kHz y ya no se distinguen.
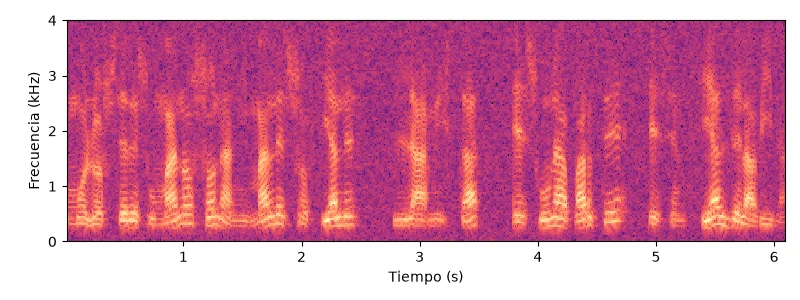
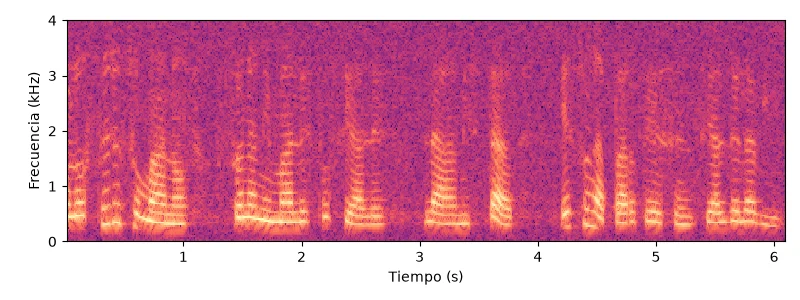
Por eso, ante una llamada que pide dinero o accesos, sigue un procedimiento: cuelga, llama tú al número que ya tenías guardado, pide la palabra clave y no apruebes nada sin una segunda persona.
from:(andinaproveedores-portal.cl OR andina-logistica.cl OR andinalogistlca.cl)/admin con límite de intentos y segundo factor.La empresa (Andina Logística), los datos y las llaves son ficticios.
Sapientiam
Diseño conceptual · fase temprana
Así viajaría un evento por las capas. Toca una capa para ver qué hace cada herramienta. Las capas y las herramientas pueden cambiar mientras se monta el laboratorio.
 pfSenseFirewall principal: NAT, VPN, DHCP y DNS

 SuricataAnálisis profundo de paquetes en tiempo realSnortDetección de intrusiones por firmas

 Wazuh AgentsRecogen los logs en cada equipoTCPdumpCaptura paquetes para el análisis forense

 Wazuh ManagerCorrelaciona los eventosElasticsearchBase de datos indexada para buscar rápidoZabbixSalud y métricas de la infraestructura

 KibanaTableros y análisis de logsGrafanaMétricas y alertas visualesWazuh PluginTableros especializados de Wazuh

 TheHiveGestión de casos y trabajo en equipoClamAVAntivirus que detecta malware en archivos


 MISPIntercambio de indicadores (IoC)VirusTotalReputación de archivos y URL con varios antivirusHybrid AnalysisSandbox para ver cómo se comporta el malware


 OpenVASEscáner de vulnerabilidadesMetasploitExplotación controlada para validar fallosNmapDescubre equipos y servicios de la red
Fuente: diagrama «Arquitectura SOC Open Source» del laboratorio.
Dónde vamos
Partimos de la referencia de ColCERT. Es un diseño conceptual: lo siguiente es probar las capas en el laboratorio y ajustar herramientas.
Sapientiam
2027
Propuesta del semillero para abril: dos días, de 2:00 a 9:00 p. m.
¿Qué te gustaría ver en el Hacking Day? Publica una idea o vota las de los demás. Es anónimo.
Todavía no hay ideas. Publica la primera.
Una tradición desde 2015
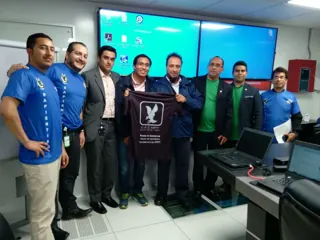
 2015Asegura tu red
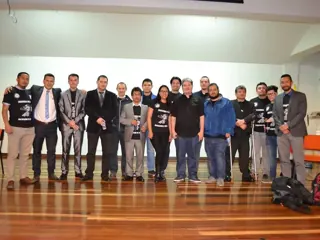
 2016Analiza, protege, audita
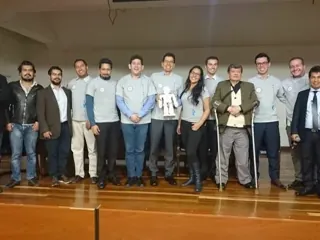
 2017Ingeniería social
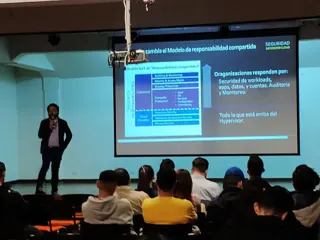
 2018IoT
 2019Cloud computing
Fuentes: Plan Hacking Day ETITC 2027 · borrador en revisión. Fotos: sapientiam-etitc.org
Sapientiam
Una pregunta, una corrección o algo que te gustaría que tuviéramos en cuenta. Solo lo lee el equipo. No escribas datos personales.
¡Gracias! · Semillero Sapientiam · ETITC
Sigue al semillero
Sapientiam